Capítulos
- 1. Primeros pasos
- 2. Añadir
- 3. Catálogo
- 4. Estanterías y Vista de plano
- 5. Ejemplares y préstamos
- 6. Ediciones y actualizaciones
- 7. Circulación
- 8. Informes
- 9. Inicio de sesión con Microsoft
- 10. Lectura
- 11. Géneros
- 12. Bibliotecas, roles, invitaciones
- 13. Configuración
- 14. En el teléfono
- 15. Conectar asistentes de IA
- 16. Regalzeile para Chrome
- 17. Novedades
Inicio de sesión con Microsoft
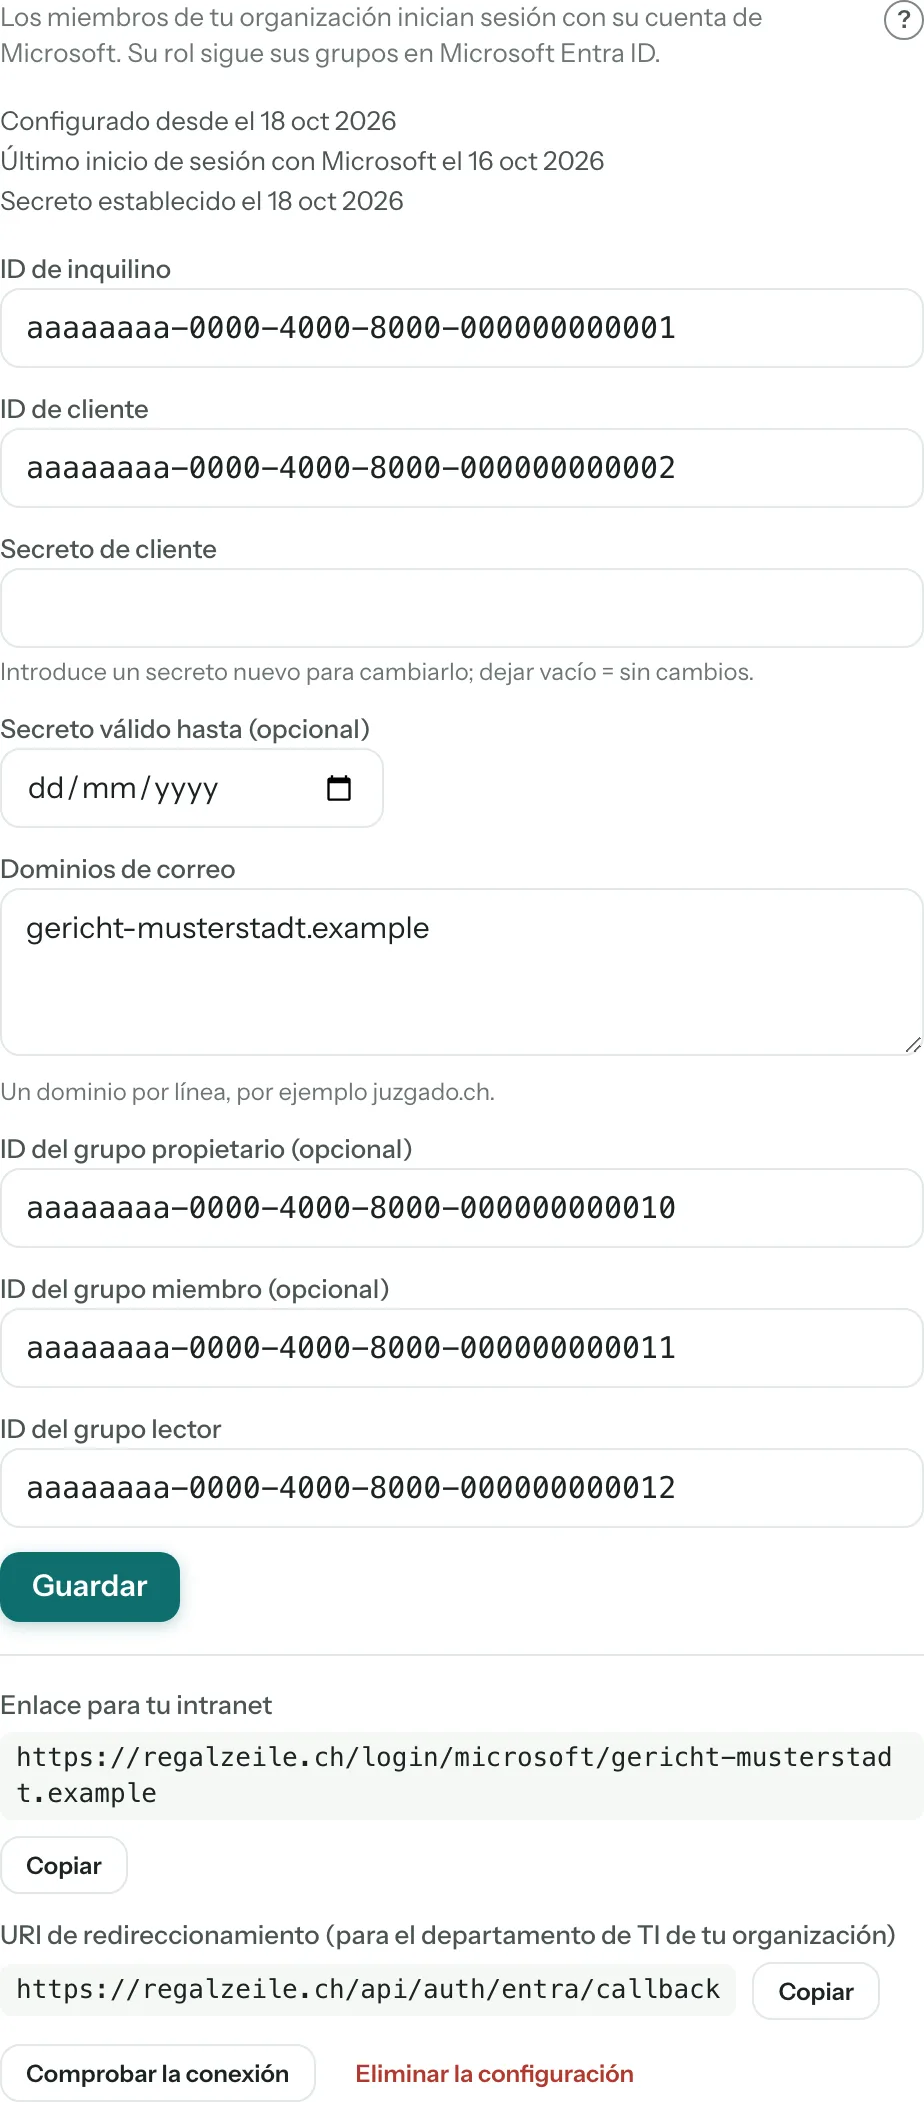
Con «Inicio de sesión con Microsoft», el personal de una organización inicia sesión con su cuenta de Microsoft, sin otra contraseña. Su rol en Regalzeile sigue sus grupos en Microsoft Entra ID, el directorio de la organización. El inicio de sesión forma parte de la oferta para organizaciones; el bloque de Configuración solo lo ve el propietario. La puesta en marcha tiene dos partes: el departamento de TI de la organización crea una vez una aplicación en el centro de administración de Microsoft Entra y entrega los valores al propietario; el propietario los introduce en Regalzeile.
Para el departamento de TI de su organización
- En el centro de administración de Microsoft Entra abrir «Entra ID» → «Registros de aplicaciones» → «Nuevo registro». Nombre, por ejemplo «Regalzeile», tipo de cuenta «Solo cuentas de este directorio organizativo». Como URI de redirección elegir el tipo «Web» e introducir
https://regalzeile.ch/api/auth/entra/callback(Regalzeile la muestra en el bloque, bajo «URI de redireccionamiento», para copiarla). - En la página de información general de la aplicación anotar el «Id. de aplicación (cliente)» (es el ID de cliente) y el «Id. de directorio (inquilino)» (es el ID de inquilino).
- En «Certificados y secretos» crear un «Nuevo secreto de cliente» y elegir una duración (24 meses como máximo). Copiar enseguida el valor; Microsoft ya no lo muestra después. Anotar la fecha de caducidad.
- En «Permisos de API» deben figurar los permisos delegados
openid,profileyemailde «Microsoft Graph» (normalmente ya están). Después, «Conceder consentimiento de administrador». - En «Configuración de token» agregar una notificación de grupos: «Grupos asignados a la aplicación», para el token de ID como ID de grupo.
- En «Entra ID» → «Grupos» crear tres grupos de seguridad o elegir los existentes: uno para propietarios, uno para miembros y uno para lectores. Anotar el ID de objeto de cada uno.
- En «Aplicaciones empresariales» abrir la aplicación «Regalzeile». En «Propiedades» poner «¿Se requiere asignación?» en «Sí». En «Usuarios y grupos» asignar los tres grupos a la aplicación.
- Entregar al propietario de Regalzeile: ID de inquilino, ID de cliente, secreto de cliente (el valor del paso 3), fecha de caducidad y los tres ID de grupo.
Para el propietario
- Abre la Configuración y busca el bloque «Inicio de sesión con Microsoft». Aparece solo en la oferta para organizaciones y solo para el propietario.
- Introduce «ID de inquilino», «ID de cliente» y «Secreto de cliente», en «Secreto válido hasta» la fecha de caducidad (para que Regalzeile te lo recuerde a tiempo) y en «Dominios de correo» los dominios de tu organización, uno por línea, por ejemplo
juzgado.ch. Solo se pueden añadir dominios verificados en el inquilino de Microsoft de tu organización; Regalzeile lo comprueba con Microsoft al guardar. - Introduce los ID de grupo: «ID del grupo lector» es obligatorio, «ID del grupo propietario» e «ID del grupo miembro» son opcionales. Quien no está en ninguno de los grupos indicados no entra.
- Guarda. Después Regalzeile no vuelve a mostrar el secreto; dejar el campo vacío significa «sin cambios».
- Pulsa «Comprobar la conexión» e inicia sesión en Microsoft. Regalzeile te muestra una comprobación con tu dirección, si el inquilino coincide, si el dominio está indicado, qué grupos hay en el token y qué rol se deduce de ellos. La comprobación no cambia nada: no se crea ninguna cuenta, ninguna pertenencia ni ninguna sesión nueva.
- Pasa el «Enlace para tu intranet». Tiene este aspecto, con tu dominio al final:
https://regalzeile.ch/login/microsoft/juzgado.ch. Abre una página con el botón «Iniciar sesión con Microsoft», que lleva directamente a Microsoft.
Cómo inicia sesión el personal
En la página de inicio de sesión la persona escribe su dirección. Si el dominio pertenece a una configuración, bajo las otras formas de acceso aparece el botón «Iniciar sesión con Microsoft». Quien usa el enlace de la intranet ve una página con exactamente ese botón. Si el dispositivo ya tiene la sesión iniciada en Microsoft, se continúa sin contraseña (inicio de sesión único). La primera vez Regalzeile crea la cuenta; no hace falta invitación. Al hacer clic en «Iniciar sesión con Microsoft», la persona acepta las condiciones de uso y la política de privacidad, enlazadas bajo el botón, como con Google. Contraseña, Google y Apple siguen siendo posibles, y las invitaciones siguen funcionando, por ejemplo para personas externas.
Rol y «desde Microsoft»
El rol viene de los grupos: quien está en el grupo de propietarios es propietario; si no, vale el grupo de miembros; si no, el de lectores. Con varios grupos cuenta el rol más alto. En cada inicio de sesión Regalzeile concilia el rol: si alguien cambia de grupo en Entra, el rol cambia en el siguiente inicio de sesión. En la lista de miembros, en Configuración, estas personas llevan la nota «desde Microsoft» en lugar del selector de rol; el rol se cambia en Entra, no en Regalzeile. Si quitas a una persona de la lista, su pertenencia se crea de nuevo en el siguiente inicio de sesión mientras siga en un grupo. El acceso a cada colección sigue en Regalzeile: lo sigues fijando por miembro, y el inicio de sesión nunca lo toca. Más información en Bibliotecas, roles, invitaciones.
El último propietario sigue siendo propietario: si un inicio de sesión fuera a degradarlo, conserva el rol, y un aviso explica que la biblioteca, si no, se quedaría sin propietario.
Cuando alguien se marcha, Entra por sí solo no basta: una persona eliminada de todos los grupos de Regalzeile ya no puede iniciar sesión con Microsoft, pero conserva su pertenencia, la sesión en curso y un posible acceso con contraseña, Google o Apple. Elimina por tanto a la persona también de la lista de miembros en Configuración.
Cuando falla el inicio de sesión
La página de inicio de sesión indica el motivo; aquí van los siete casos con su causa.
- «No hay ningún inicio de sesión con Microsoft configurado para este dominio de correo.» El dominio no está en ninguna configuración, o la configuración se eliminó. Revisa «Dominios de correo».
- «El inicio de sesión con Microsoft ya no está disponible para esta organización.» La configuración existe, pero el plan de la biblioteca ya no incluye el inicio de sesión con Microsoft.
- «… pertenece a un directorio de Microsoft distinto …» La cuenta procede de un inquilino distinto del indicado en «ID de inquilino».
- «Microsoft no ha enviado ninguna dirección de correo …» La cuenta no tiene dirección de correo en Entra. El departamento de TI debe añadirla.
- «La dirección de correo … no pertenece a los dominios …» El dominio de la dirección falta en «Dominios de correo».
- «… no pertenece a ningún grupo de Regalzeile.» La persona no está en ninguno de los grupos indicados, o los grupos faltan en el token. Revisa los ID de grupo, la asignación de los grupos a la aplicación y la notificación de grupos «Grupos asignados a la aplicación».
- «Ha fallado el inicio de sesión con Microsoft.» Microsoft ha rechazado o cancelado, o el proceso fue demasiado lento (dura diez minutos como máximo). Causa más frecuente: un secreto de cliente incorrecto o caducado. «Comprobar la conexión» lo muestra.
El secreto caduca
Si has indicado una fecha en «Secreto válido hasta», Regalzeile envía 30 días antes un correo a todos los propietarios. Crea entonces en Entra, en «Certificados y secretos», un secreto nuevo, introduce el valor en «Secreto de cliente» junto con la nueva fecha y guarda. Después puedes eliminar el secreto antiguo en Entra. Si el secreto caduca antes de que lo hayas sustituido, el inicio de sesión falla con «Ha fallado el inicio de sesión con Microsoft.»
Protección de datos
Al iniciar sesión, Regalzeile recibe el nombre y la dirección de correo, así como los identificadores del inquilino, de la persona y de sus grupos. Regalzeile nunca ve una contraseña de Microsoft. La responsable del inquilino es la organización.