Главы
Вход через Microsoft
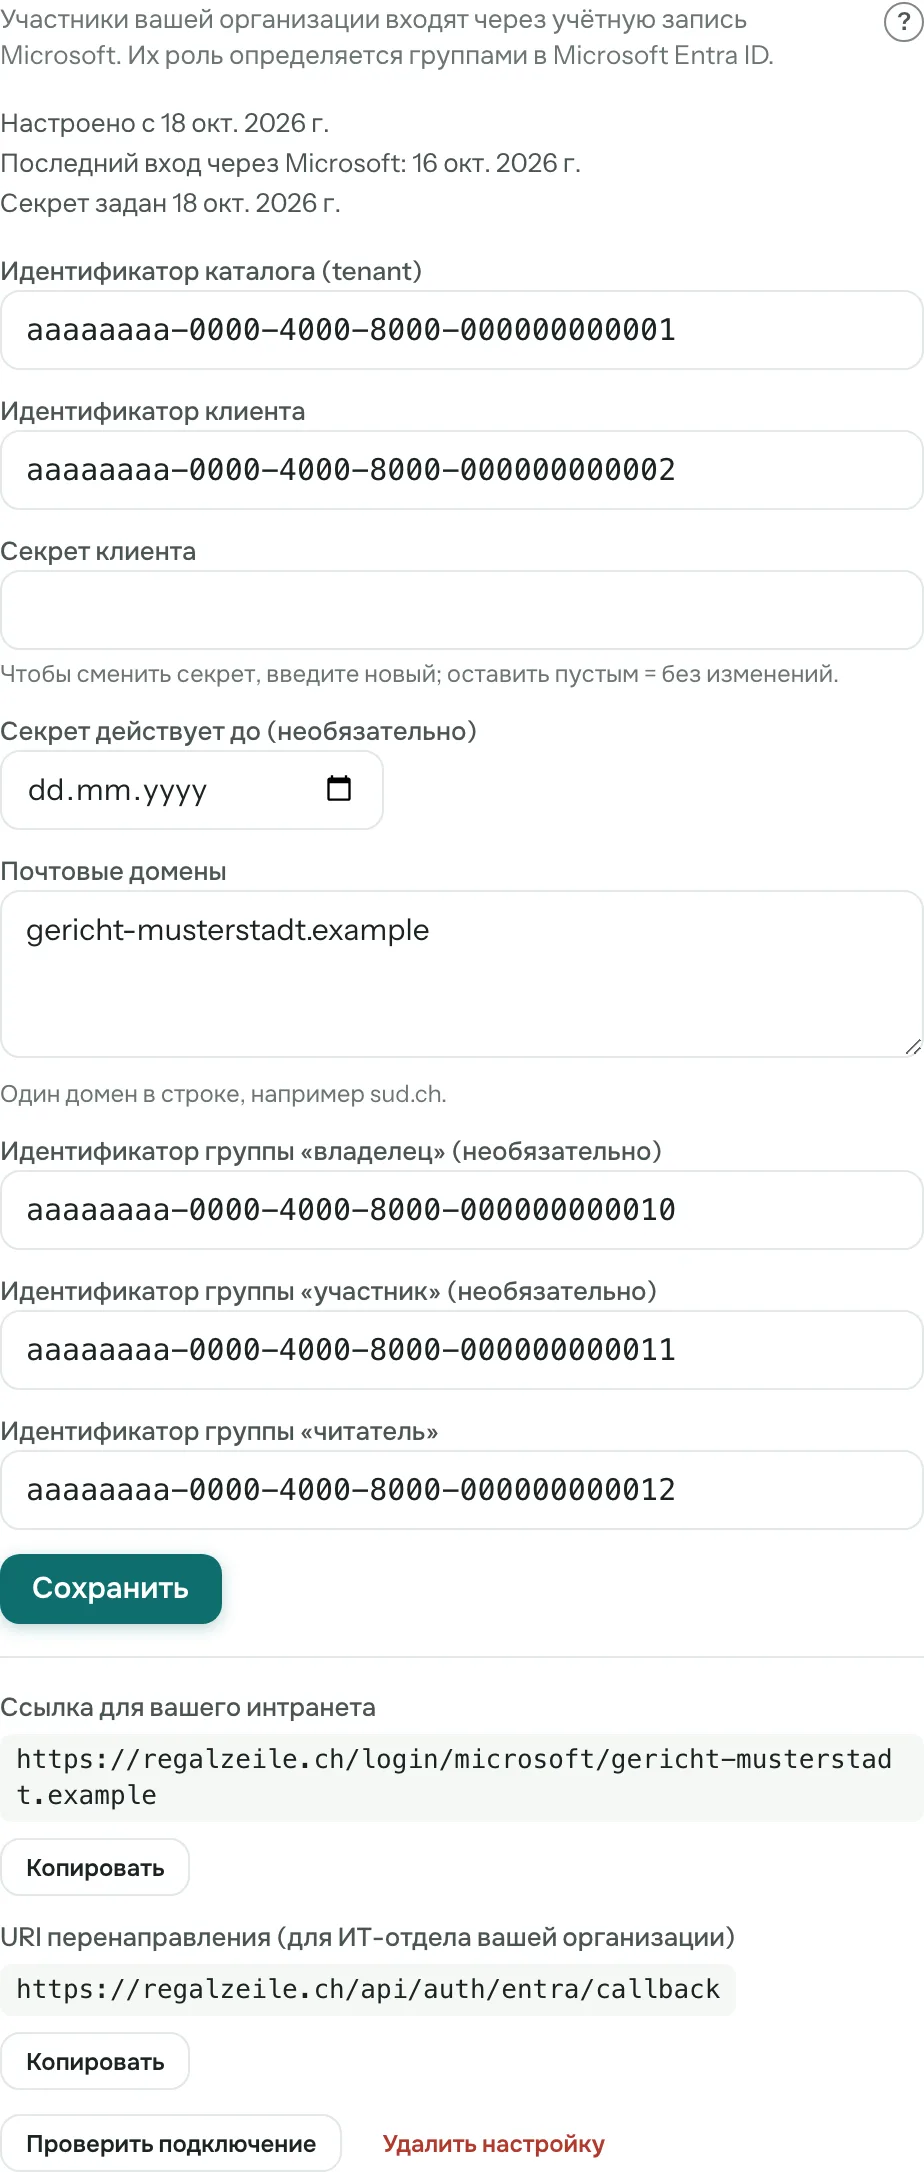
С «Входом через Microsoft» сотрудники организации входят в Regalzeile со своей учётной записью Microsoft, без ещё одного пароля. Их роль в Regalzeile определяется группами в Microsoft Entra ID, каталоге организации. Вход через Microsoft — часть предложения для организаций; блок в «Настройках» видит только владелец. Настройка состоит из двух частей: ИТ-отдел организации один раз создаёт приложение в центре администрирования Microsoft Entra и передаёт значения владельцу; владелец вводит их в Regalzeile.
Для ИТ-отдела вашей организации
- В центре администрирования Microsoft Entra открыть «Entra ID» → «Регистрация приложений» → «Новая регистрация». Имя, например «Regalzeile», тип учётных записей «Только учётные записи в этом каталоге организации». В качестве URI перенаправления выбрать тип «Веб» и ввести
https://regalzeile.ch/api/auth/entra/callback(Regalzeile показывает его в блоке под «URI перенаправления», чтобы скопировать). - На странице обзора приложения записать «Идентификатор приложения (клиента)» (это идентификатор клиента) и «Идентификатор каталога (tenant)» (это идентификатор каталога).
- В разделе «Сертификаты и секреты» создать «Новый секрет клиента» и выбрать срок действия (не более 24 месяцев). Сразу скопировать значение: позже Microsoft его не показывает. Записать дату окончания срока.
- В разделе «Разрешения API» для «Microsoft Graph» должны быть делегированные разрешения
openid,profileиemail(обычно они уже есть). Затем «Предоставить согласие администратора». - В разделе «Конфигурация токена» добавить утверждение групп: «Группы, назначенные приложению», для токена ID в виде идентификатора группы.
- В разделе «Entra ID» → «Группы» создать три группы безопасности или выбрать существующие: одну для владельцев, одну для участников и одну для читателей. Записать идентификатор объекта каждой.
- В разделе «Корпоративные приложения» открыть приложение «Regalzeile». В «Свойствах» выбрать для «Требуется назначение?» значение «Да». В «Пользователях и группах» назначить приложению три группы.
- Передать владельцу Regalzeile: идентификатор каталога, идентификатор клиента, секрет клиента (значение из шага 3), дату окончания срока и идентификаторы трёх групп.
Для владельца
- Откройте Настройки и найдите блок «Вход через Microsoft». Он появляется только в тарифе для организаций и только у владельца.
- Введите «Идентификатор каталога (tenant)», «Идентификатор клиента» и «Секрет клиента», в поле «Секрет действует до» дату окончания срока (чтобы Regalzeile вовремя напомнил) и в поле «Почтовые домены» домены вашей организации, по одному в строке, например
sud.ch. Добавить можно только домены, подтверждённые в каталоге Microsoft вашей организации; при сохранении Regalzeile проверяет это в Microsoft. - Введите идентификаторы групп: «Идентификатор группы „читатель“» обязателен, «Идентификатор группы „владелец“» и «Идентификатор группы „участник“» необязательны. Кто не состоит ни в одной из указанных групп, войти не сможет.
- Сохраните. После этого Regalzeile секрет больше не показывает; пустое поле означает «без изменений».
- Нажмите «Проверить подключение» и войдите в Microsoft. Regalzeile покажет проверку: ваш адрес, совпадает ли каталог, указан ли домен, какие группы есть в токене и какая роль из них следует. Проверка ничего не меняет: не создаётся ни учётная запись, ни членство, ни новый сеанс.
- Передайте «Ссылку для вашего интранета». Она выглядит так, в конце стоит ваш домен:
https://regalzeile.ch/login/microsoft/sud.ch. Она открывает страницу с кнопкой «Войти через Microsoft», которая ведёт прямо в Microsoft.
Как входят сотрудники
На странице входа человек вводит свой адрес. Если домен относится к настройке, под другими способами входа появляется кнопка «Войти через Microsoft». Кто пользуется ссылкой из интранета, видит страницу именно с этой кнопкой. Если на устройстве уже выполнен вход в Microsoft, дальше всё идёт без пароля (единый вход). В первый раз Regalzeile создаёт учётную запись; приглашение не нужно. Нажимая «Войти через Microsoft», человек принимает условия использования и политику конфиденциальности, ссылки на которые стоят под кнопкой, как и с Google. Пароль, Google и Apple по-прежнему доступны, а приглашения по-прежнему работают, например для внешних людей.
Роль и пометка «из Microsoft»
Роль берётся из групп: кто состоит в группе «владелец», тот владелец; иначе действует группа «участник»; иначе группа «читатель». Если групп несколько, считается высшая роль. При каждом входе Regalzeile сверяет роль: если человек меняет группу в Entra, роль меняется при следующем входе. В списке участников в «Настройках» у таких людей стоит пометка «из Microsoft» вместо выбора роли; роль меняют в Entra, а не в Regalzeile. Если вы удалите человека из списка, его членство появится снова при следующем входе, пока он состоит в группе. Доступ к отдельным коллекциям остаётся в Regalzeile: вы по-прежнему задаёте его для каждого участника, а вход его никогда не затрагивает. Подробнее в главе Библиотеки, роли и приглашения.
Последний владелец остаётся владельцем: если вход понизил бы его, он сохраняет роль, а сообщение объясняет, что иначе у библиотеки не осталось бы владельца.
При уходе сотрудника одного Entra недостаточно: человек, удалённый из всех групп Regalzeile, больше не сможет войти через Microsoft, но сохранит членство, текущий сеанс и возможный доступ по паролю, через Google или Apple. Поэтому удалите его дополнительно из списка участников в настройках.
Если вход не удался
Страница входа называет причину; вот семь случаев с их причинами.
- «Для этого почтового домена вход через Microsoft не настроен.» Домена нет ни в одной настройке или настройку удалили. Проверьте «Почтовые домены».
- «Вход через Microsoft для этой организации больше недоступен.» Настройка есть, но тариф библиотеки больше не включает вход через Microsoft.
- «… относится к другому каталогу Microsoft …» Учётная запись из другого каталога, чем указанный в поле «Идентификатор каталога (tenant)».
- «Microsoft не передал адрес электронной почты …» У учётной записи в Entra нет адреса электронной почты. ИТ-отдел должен его добавить.
- «Адрес электронной почты … не входит в домены …» Домена адреса нет в поле «Почтовые домены».
- «… не состоит ни в одной группе Regalzeile.» Человек не состоит ни в одной из указанных групп или групп нет в токене. Проверьте идентификаторы групп, назначение групп приложению и утверждение групп «Группы, назначенные приложению».
- «Не удалось войти через Microsoft.» Microsoft отклонил или прервал вход либо процесс занял слишком много времени (он длится не дольше десяти минут). Самая частая причина: неверный или просроченный секрет клиента. «Проверить подключение» это покажет.
Срок действия секрета истекает
Если вы указали дату в поле «Секрет действует до», Regalzeile за 30 дней присылает письмо всем владельцам. Тогда создайте в Entra в разделе «Сертификаты и секреты» новый секрет, введите значение в поле «Секрет клиента» вместе с новой датой и сохраните. Старый секрет после этого можно удалить в Entra. Если срок секрета истечёт раньше, чем вы его замените, вход не удастся с сообщением «Не удалось войти через Microsoft.»
Защита данных
При входе Regalzeile получает имя и адрес электронной почты, а также идентификаторы каталога, человека и его групп. Пароля Microsoft Regalzeile не видит никогда. За каталог отвечает организация.